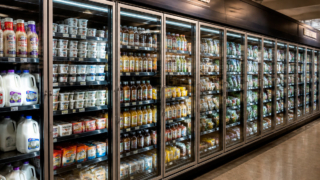
В ночь на понедельник злоумышленники удаленно активировали режим разморозки в морозильных камерах супермаркетов по всей Европе – местами температура поднялась до 50ºС. По данным СМИ, взлом затронул продуктовые сети Швеции, Ирландии, Бельгии, Люксембурга и Эстонии. В Эстонии попытку взлома пресекли в первые 10 минут, избежав потерь.
Как рассказал Reuters менеджер шведской сети супермаркетов Энгла Ингвалл, атака на магазин в Стокгольме случилась в 2 часа ночи, проблему заметили лишь несколько часов спустя.
Некоторые из пострадавших холодильников использовали технологию контроля температуры датской компании Danfoss. В компании подтвердили, что взлом затронул устройства с устаревшей прошивкой, и заявили, что работают над устранением неполадок.
Почему холодильники оказались уязвимы к кибератакам
По словам представителя Бельгийского центра кибербезопасности Катрин Эггерс, установить, кто стоит за атакой, не удалось. «Все IT-системы потенциально уязвимы, и ИИ теперь может успешно использоваться для эксплуатации этих слабых мест – особенно опытными злоумышленниками», – сказала она.
Эксперты отмечают, что розничная торговля – легкая мишень: любые объекты, от холодильников и систем отопления до камер видеонаблюдения и сигнализации, можно контролировать удаленно, что открывает новые возможности для киберпреступников. Гендиректор Phishman Алексей Горелкин объясняет уязвимость тем, что в десятые годы компании торопились с выпуском умных устройств, не думая об их безопасности.
Какие еще были кибератаки на холодильники
В августе морозильники нагревались как минимум на шести военных базах США. Пентагон рассматривает это как возможный результат взлома и ведет расследование совместно с Францией.
В октябре похожая атака произошла во Франции: тогда, по данным СМИ, ситуация могла затронуть до 700 магазинов, в некоторых возникли возгорания, а температура в одном из взломанных холодильников доходила до 80ºС. Общий ущерб оценивался в миллионы евро.
В 2022 году хакеры получили доступ к управлению холодильными установками на складе производителя "Селятино", взломав ту же систему Danfoss. Атаку тогда удалось отразить.
Британский эксперт по кибербезопасности Кен Манро сравнил использование злоумышленниками простых уязвимостей со взломом открытой двери. По его мнению, хакеры могли просто развлекаться: "Если бы это было государство, почему пострадала только часть французских холодильников? Отсутствие требований о выкупе свидетельствует о непонимании потенциальных коммерческих потерь".
Ответственность за нынешние атаки никто на себя не взял, мотив хакеров до конца не понятен. Эксперт "Лаборатории Касперского" Владимир Дащенко в беседе с БФМ предположил, что злоумышленники могли использовать искусственный интеллект для анализа уязвимостей ПО: вероятен сценарий, при котором они пытались получить доступ к конфиденциальным данным торговых сетей, но, не сумев этого сделать, ограничились нанесением материального ущерба.